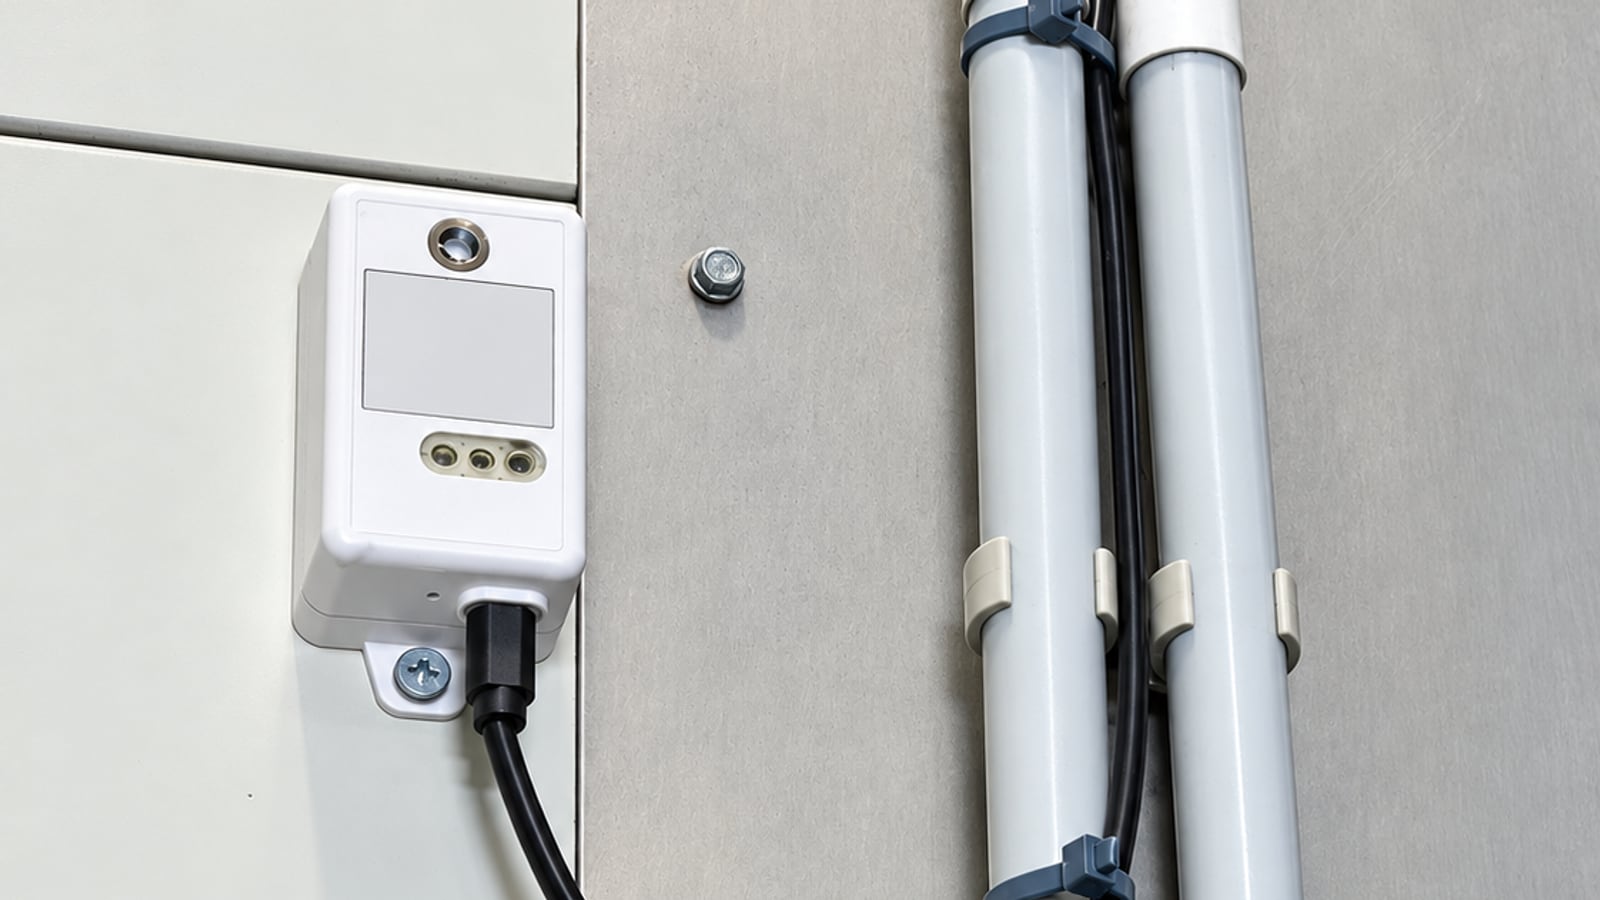

Dans la nuit du 11 au 12 octobre 2026, une cyberattaque visant des installations de production de froid a perturbé des magasins de la grande distribution française. D’après franceinfo, des magasins d’enseignes comme Intermarché, Système U, E.Leclerc et Monoprix en ont été victimes. Ce type d’incident illustre une réalité parfois oubliée : dans l’industrie, une cyberattaque ne se limite pas aux données. Elle peut perturber des équipements physiques et avoir des conséquences sur les marchandises et l’activité.
Le 12 octobre, le CERT-FR a publié une alerte officielle concernant de nombreuses compromissions de contrôleurs Danfoss des séries AK-SM et AK-SC. L’organisme recommande notamment de déconnecter ou filtrer les accès à leurs interfaces de gestion. Les circonstances techniques exactes de chaque compromission ne sont pas toutes établies au moment de la rédaction.
Source : CERT-FR, alerte CERTFR-2026-ALE-012, 12 octobre 2026.
Cette actualité soulève une question simple : si le système qui régule une installation est compromis, peut-on encore compter sur ce même système pour signaler une dérive ?
Une alarme qui dépend du régulateur peut partager ses faiblesses
Dans une installation frigorifique, un régulateur reçoit des mesures de température et commande le fonctionnement des équipements. Il peut également assurer le suivi des valeurs, la gestion des consignes et les alarmes.
Ce regroupement est pratique. Mais il faut considérer ce qui se passe si le régulateur, son interface de gestion ou sa chaîne de supervision ne fonctionne plus correctement. La régulation et les informations envoyées aux responsables peuvent alors être affectées par un même événement.
L’enjeu n’est pas de remettre en cause le matériel du fabricant. Il est de ne pas faire reposer toute la surveillance sur une seule chaîne.
La redondance de surveillance : ajouter une seconde source d’information
La redondance est un principe classique dans les installations sensibles. Pour la connectivité d’un site, on peut par exemple prévoir deux accès Internet fournis par des opérateurs différents. Si une liaison tombe, la seconde peut maintenir un service, à condition que le dispositif de bascule soit correctement prévu.
Pour le froid, le principe est voisin mais le rôle du second dispositif est différent : nous ne doublons pas le groupe frigorifique ni son régulateur ; nous ajoutons une surveillance indépendante.
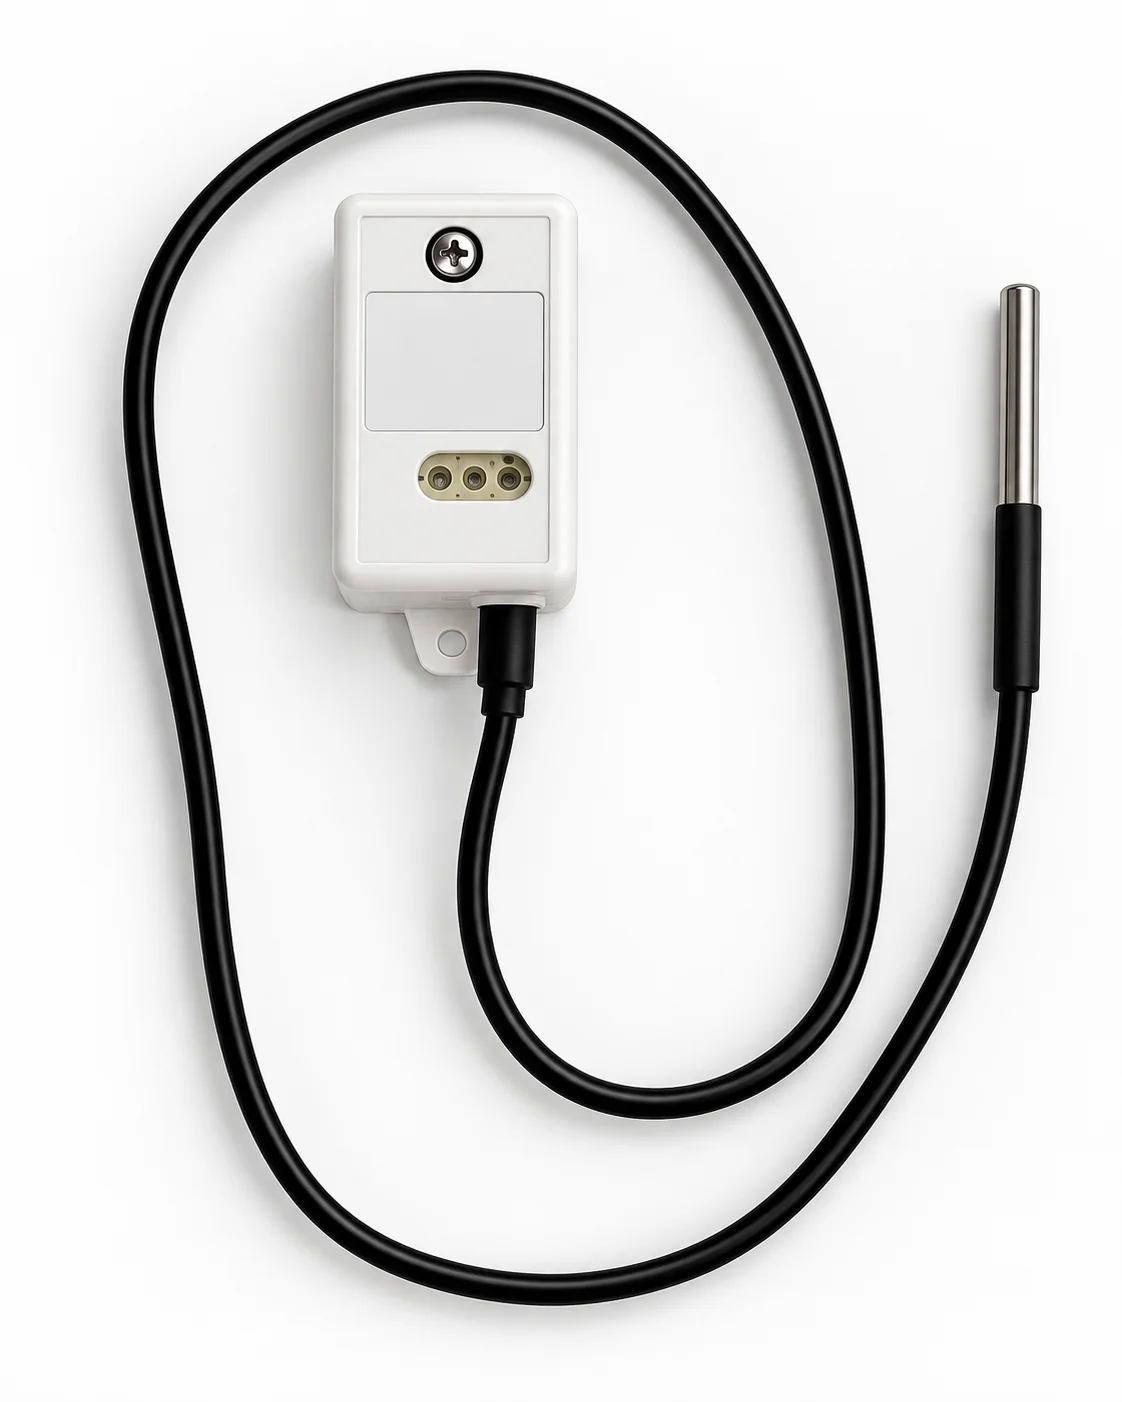
Une sonde de température autonome mesure la température réelle. Les valeurs sont transmises par une liaison LoRaWAN distincte de la chaîne de régulation, puis enregistrées dans une supervision dédiée. Des règles d’alerte peuvent avertir les responsables lorsqu’une dérive est détectée.
Ce mécanisme renforce la diversité des moyens de surveillance et participe à la défense en profondeur. Une anomalie du système principal ne rend pas automatiquement inutilisable la seconde mesure.
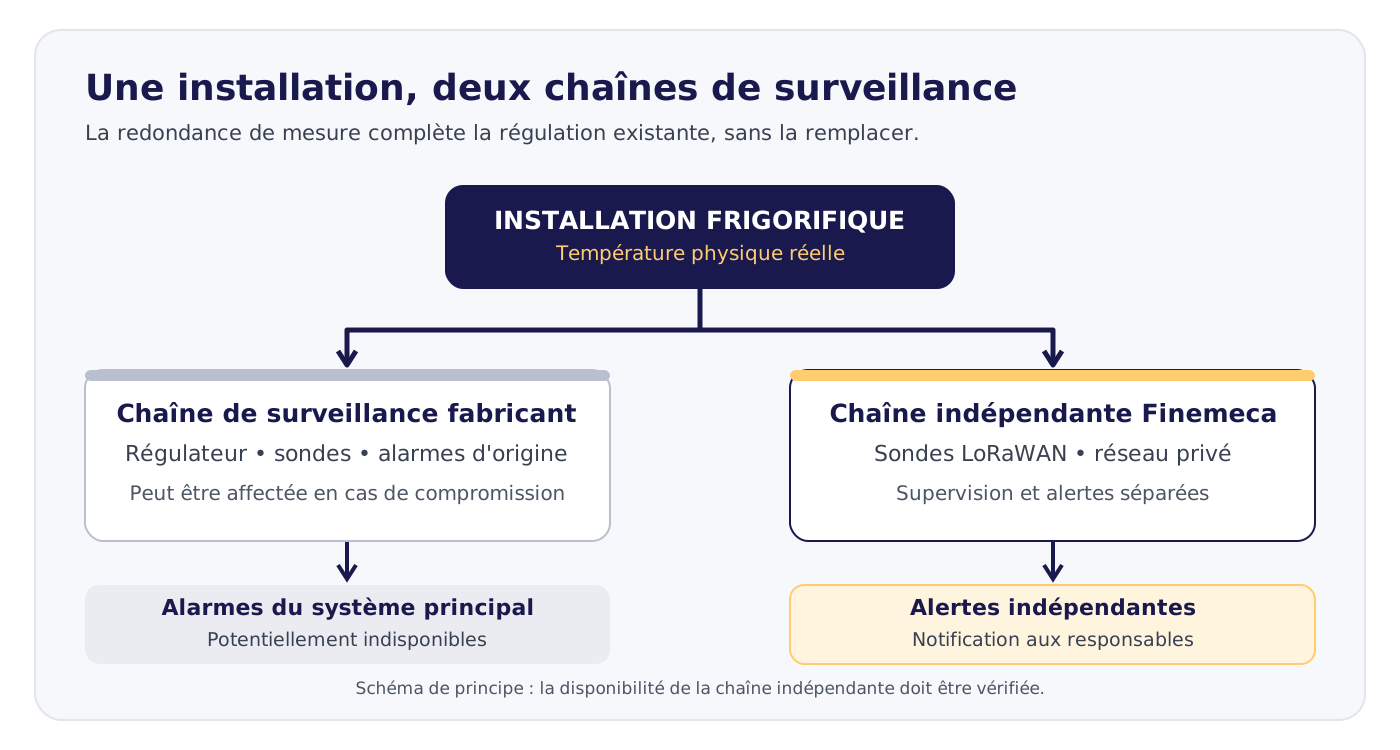
Une seconde chaîne de mesure surveille la même installation, sans dépendre des données du régulateur. Schéma de principe.
Comment fonctionne une mesure indépendante LoRaWAN ?
Les sondes de température sont placées aux endroits représentatifs du besoin de surveillance. Elles effectuent leurs propres mesures, indépendamment des valeurs lues par le régulateur du fabricant.
Une gateway LoRaWAN reçoit les messages radio, les transmet à la plateforme de collecte et alimente la supervision. Les responsables disposent alors d’un historique des températures et de règles d’alerte configurées pour leur usage.
Cette approche peut être ajoutée à une installation existante, sans remplacer sa régulation. Le choix de la sonde, son implantation, la cadence de transmission, les seuils, la durée avant déclenchement de l’alerte et les destinataires sont définis en fonction du site.
Une réalisation concrète dans l’agroalimentaire
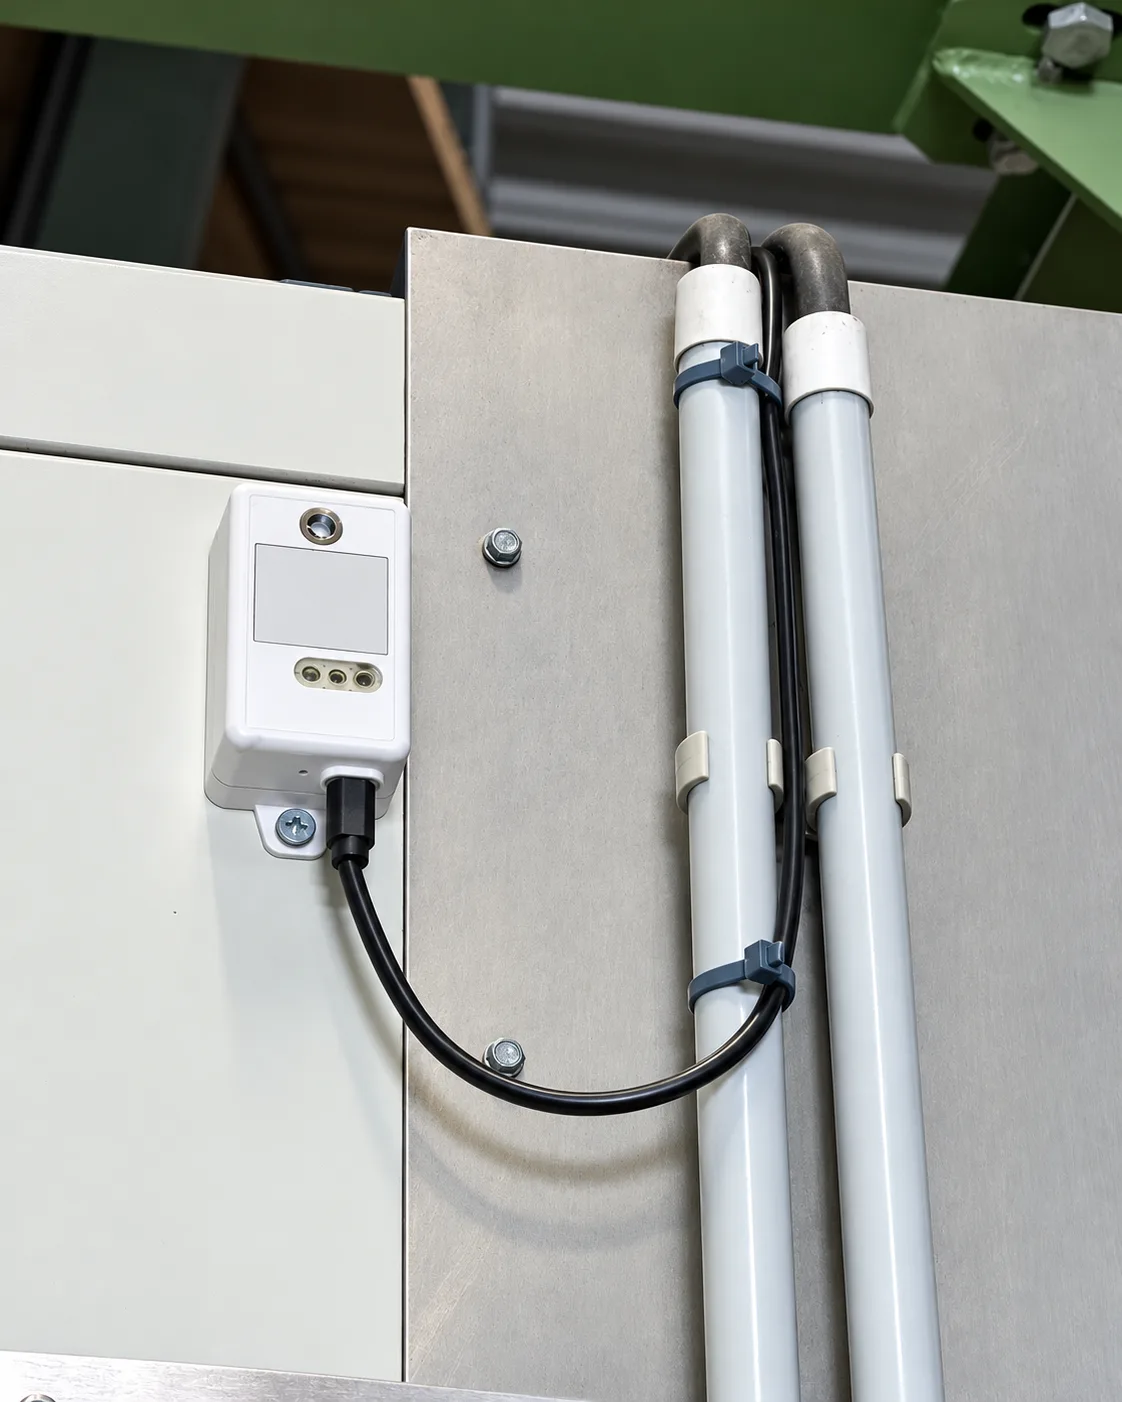
Chez un client de l’industrie agroalimentaire, Finemeca a installé un réseau LoRaWAN privé sur site pour collecter des données de production et d’autres mesures techniques. Ce réseau a ensuite été étendu au suivi de deux équipements frigorifiques.
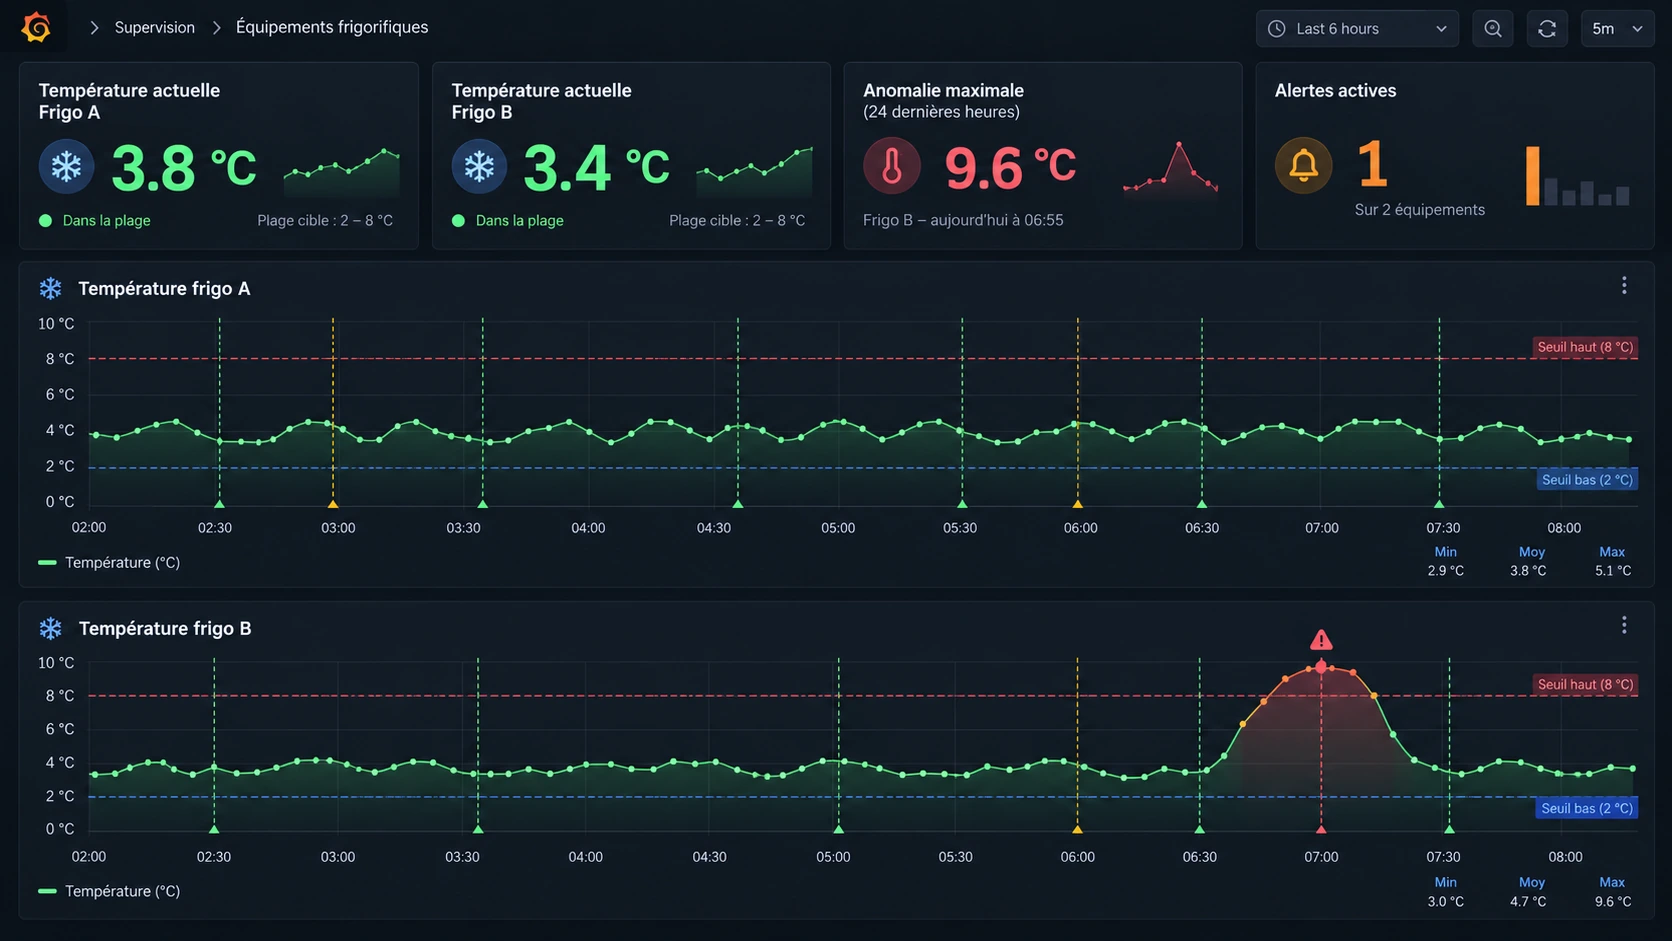
Des sondes indépendantes permettent de consulter l’évolution des températures dans Grafana. Des alertes sur dépassement sont configurées et des notifications sont relayées vers les équipes concernées.
Le principe est simple : les valeurs de température utilisées pour cette surveillance ne sont pas celles transmises par la régulation frigorifique existante. C’est une seconde source d’information, complémentaire de la première.
Cette réalisation n’est pas présentée comme un système de secours complet : l’acheminement des mesures et des alertes dépend encore de la disponibilité de la gateway, de sa connexion et des services de supervision.
En cas d’attaque, quel aurait été l’intérêt ?
Imaginons qu’un régulateur soit compromis et qu’une commande inappropriée fasse monter la température. Une mesure indépendante peut continuer à constater cette hausse, même si les informations issues du régulateur deviennent indisponibles ou trompeuses.
Si la seconde chaîne fonctionne et que les alertes sont correctement paramétrées, les gestionnaires peuvent être avertis plus tôt, y compris la nuit. Cela peut leur donner le temps de vérifier la situation et de prendre des mesures pour limiter les conséquences.
Il serait excessif d’affirmer que cette solution aurait systématiquement évité les pertes des magasins touchés. Tout dépend du délai de détection, de l’état des communications, de la présence d’une astreinte et du temps nécessaire pour intervenir. Mais elle apporte un moyen de surveillance supplémentaire qui ne dépend pas du régulateur attaqué.
Séparer les clients, tout en reconnaissant les limites d’une infrastructure mutualisée
L’attaque a concerné de nombreuses installations utilisant des équipements d’une même famille. Cela rappelle l’importance de limiter les conséquences d’une faiblesse commune. On ne peut toutefois pas conclure, sur la seule base des informations publiées, qu’une plateforme centralisée unique a été compromise pour atteindre tous les magasins.
Chez Finemeca, chaque site client dispose de son propre réseau LoRaWAN. Dans notre plateforme mutualisée, les environnements clients sont logiquement cloisonnés : organisations de supervision distinctes, droits d’accès définis et instances d’automatisation séparées selon les besoins.
Finemeca a conçu et sécurisé son infrastructure informatique. Elle s’appuie notamment sur la protection des accès d’administration par VPN, une authentification à deux facteurs et des autorisations adaptées aux utilisateurs.
Ce cloisonnement vise à réduire les accès non autorisés et à limiter les risques entre clients. Il ne signifie pas que chaque client possède un serveur physiquement séparé ni qu’un incident sur une composante centrale serait sans effet sur les autres environnements.
Sur le plan organisationnel, Finemeca a engagé une démarche interne volontaire d’évaluation et d’amélioration de sa cybersécurité fondée sur le référentiel belge CyberFundamentals Basic.
La cybersécurité industrielle doit aussi regarder les effets physiques
Contrôler les accès, appliquer les mises à jour, réduire l’exposition des interfaces d’administration et segmenter les environnements sont indispensables. Une mesure indépendante ne remplace aucune de ces protections.
Elle ajoute une autre capacité : voir ce qui se passe réellement sur l’installation, même si son système de commande connaît une défaillance.
C’est pertinent pour les équipements frigorifiques, mais aussi pour d’autres installations sensibles : locaux techniques, systèmes CVC, compresseurs ou procédés industriels, dès lors que l’on identifie une grandeur physique dont la dérive peut avoir des conséquences importantes.
Retenir l’essentiel
Une installation critique mérite souvent plus qu’un seul moyen de surveillance. Une seconde chaîne de mesure ne fait pas disparaître les risques cyber, mais peut aider à détecter plus vite leurs effets.
Mesurer de façon indépendante, superviser, alerter et permettre une décision : voilà le rôle d’une surveillance complémentaire bien conçue.
Finemeca conçoit et intègre des solutions IoT pour mesurer, superviser et piloter les installations industrielles et techniques, sans abonnement par device. Pour étudier la pertinence d’une surveillance indépendante sur votre site, contactez-nous.